愛知県司法書士会のサイトが閲覧停止に?「PHPの脆弱性」とハッカーが狙う具体的リスクとは
 司法書士中嶋剛士
愛知県司法書士会のサイトが閲覧停止
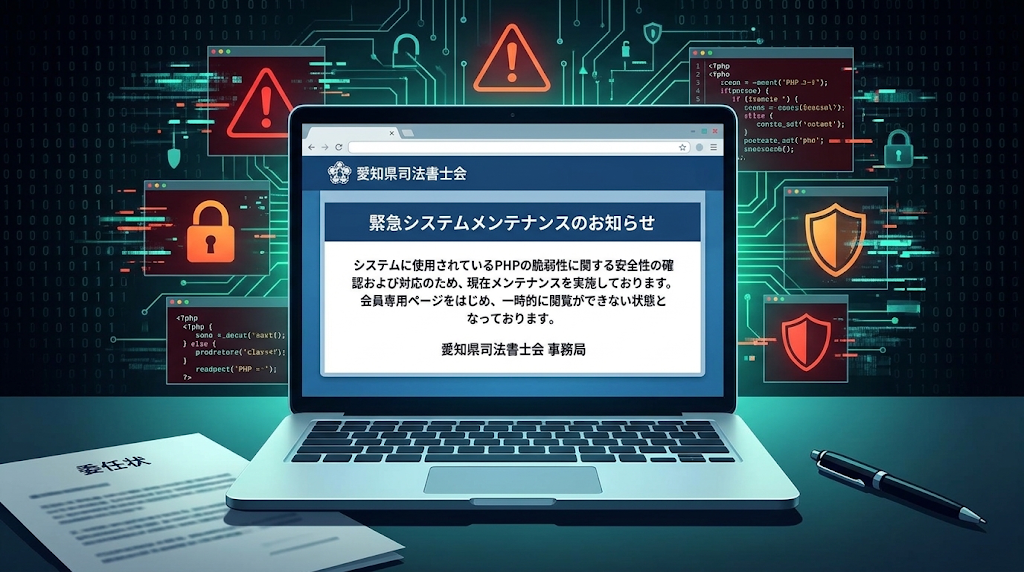
本日(令和8年10月22日)17時頃、所属している愛知県司法書士会から緊急の連絡メールが届きました。
案内によると、ホームページのシステムに使用されている「PHP」に関する問題を受け、安全確認と対策のためのメンテナンスを行っており、復旧の見通しは未定とのことです。
身近な組織のウェブサイトが突然停止したことで、「PHPの問題って何?」「ハッカーに攻撃されたの?」と疑問や不安を感じた方もいらっしゃるかもしれません。
今回は、この「PHPの脆弱性(セキュリティの穴)」とは一体何なのか、そして放置するとハッカーに具体的に何をされてしまうのかについて、分かりやすく解説します。
【当事務所へご相談・お問い合わせをいただく皆様へ】
当事務所のホームページは、本日(令和8年10月22日)早朝のうちに全て対策を完了しておりますので、安全ですのでご安心ください。
今回、司法書士会のサイトが閲覧停止及び復旧の目処立たずとなったのは、即座にプログラム更新ができない古い仕組み(脆弱性に弱い構造)で運用されていたからと考えられます。
1. そもそも「PHP」とは何か?なぜ狙われるのか?
PHP(Hypertext Preprocessor)は、Webサーバー上で動作する「サーバーサイド・スクリプト言語」です。実は、世界中のWebサイトの約75%以上でこのPHPが使われており、当事務所のブログを含め、多くのサイトで採用されている「WordPress(ワードプレス)」もすべてPHPで動いています。
通常のHTMLファイルは「誰が見ても同じ文章・画像を表示する(静的ページ)」ことしかできません。 しかし、PHPを使うことで以下のような「動的な処理」が可能になります。
- 会員のIDとパスワードを照合し、ログイン状態を維持する(セッション管理)
- 裏側のデータベース(MySQL等)から、特定の会員情報や最新の通達記事だけを引き出して画面に表示する
- お問い合わせフォームに入力された内容を処理し、自動返信メールを送信する
つまり、PHPは「Webサイトの頭脳であり、金庫(データベース)の鍵を管理する番人」のような役割を担っています。 そのため、この番人であるPHP自体にプログラム上の欠陥(脆弱性)が見つかると、世界中のハッカーが一斉にその「弱点」を突いて金庫をこじ開けようとするため、極めて深刻な事態となるのです。
2. 脆弱性を放置すると、ハッカーは具体的に何ができるのか?
「システムの穴」が悪意ある攻撃者(クラッカー/ハッカー)に悪用された場合、単にページが表示されなくなるといったレベルでは済みません。具体的に以下のような攻撃が可能になります。
① サーバーの完全な乗っ取り(リモートコード実行:RCE)
PHPの脆弱性の中で最も危険視されるのが「RCE(Remote Code Execution:遠隔コード実行)」と呼ばれるものです。 本来、外部のユーザーは用意されたボタンやフォームしか操作できません。しかしRCEの脆弱性を突かれると、ハッカーが外部から通信データの中に「悪意のある命令文(コマンド)」を紛れ込ませることで、サーバーのシステム管理権限を奪い、ハッカーの好きなプログラムをサーバー内で直接実行できてしまいます。 これにより、サーバー内の全ファイルの消去、設定の書き換えなど、サーバーを文字通り「完全支配」されてしまいます。
② データベースの不正操作と個人情報の根こそぎ窃取
PHPは裏側にある「データベース」と直接つながっています。PHPの制御を奪われたり、「SQLインジェクション」などの攻撃と組み合わせられたりすると、データベースの中身を丸ごとダウンロードされてしまいます。 会員専用サイトであれば、以下のような機密情報が流出するリスクがあります。
- 会員の氏名、生年月日、自宅・事務所の住所、電話番号、メールアドレス
- 司法書士登録番号、会費の口座振替情報や決済状況
- ログインIDおよび暗号化(ハッシュ化)されたパスワード
特に怖いのがパスワードの流出です。もし会員が「司法書士会のパスワード」を「自分の事務所のメールやクラウドサービスのパスワード」と使い回していた場合、芋づる式に各事務所のシステムまで乗っ取られる二次被害(リスト型攻撃)へと発展します。
③ バックドア(裏口)の設置と潜伏
高度なハッカーは、侵入してもすぐにサイトを壊したりしません。管理者に気づかれないよう、サーバーの目立たないフォルダに「バックドア(裏口プログラム)」や「Webシェル」と呼ばれる不正ファイルをこっそり設置します。 これを作られると、後からPHPの脆弱性を修正(アップデート)して正面玄関の鍵を直しても、ハッカーは勝手口からいつでもフリーパスで侵入し続けることができます。
④ サイトの改ざんと「水飲み場型攻撃」への悪用
正規の会員ページの中に、目に見えない不正なプログラム(マルウェア)を埋め込む攻撃です。 「会員専用ページという信頼できる場所(水飲み場)」に毒を混ぜておくことで、事情を知らずにアクセスしてログインした会員のパソコンやスマートフォンをウイルスに感染させたり、偽の画面(フィッシングページ)を表示して認証情報を盗み取ったりします。
⑤ ランサムウェア感染とサイバー攻撃の「踏み台」化
サーバー内のすべてのデータを勝手に暗号化して使えなくし、「元に戻すための復元キーが欲しければ暗号資産で身代金を支払え」と脅迫するランサムウェア攻撃や、乗っ取ったサーバーを使って他国の政府機関や大企業に大量のデータを送りつける「DDoS攻撃の踏み台(加害者)」に仕立て上げられるケースもあります。
3. なぜ「復旧の目処が立たない」のか?4つの構造的ハードル
「スマホのアプリみたいに、アップデートボタンを押せば数分で直るのではないか?」と思われるかもしれません。 しかし、業務用のWebシステムにおいて「復旧の目処が立たない」となるのには、現場のエンジニアが頭を抱える4つの大きな壁が存在します。
ハードル①:「すでに侵入されていないか」のフォレンジック調査に膨大な時間がかかる
脆弱性が発覚した際、ただアップデートしてサイトを再開するのは素人対応です。最も重要なのは「サイトを止めるまでの間に、すでにハッカーに侵入されてバックドアを仕掛けられていないか、データが盗まれていないか」を100%確認することです。
- 過去数ヶ月〜数年分の膨大な通信記録(アクセスログ・エラーログ)を1行ずつ解析する
- サーバー内の数万個におよぶファイルの中に、不審な書き換えや見知らぬファイルが混ざっていないか照合する
この「デジタル鑑識(フォレンジック調査)」には極めて高度な専門知識が必要であり、調査だけで数日から数週間を要することも珍しくありません。ここがクリアにならない限り、怖くてサイトを再びネットに繋ぐことはできないのです。
ハードル②:PHPのバージョンアップによる「互換性崩壊(画面が真っ白になる)」
脆弱性を塞ぐには、PHPのバージョンを古いもの(例:PHP 7系など)から最新の安全なバージョン(PHP 8.3など)へ引き上げる必要があります。 しかし、PHPはバージョンが上がると、古い書き方(関数や構文)が廃止され、プログラムのルールが厳格化されるという特徴があります。
特に「会員専用ページ」のように、数年前にオーダーメイドで独自開発(スクラッチ開発やカスタマイズ)されたシステムの場合、サーバーのPHPを最新版に切り替えた瞬間にシステムが文法エラーを起こし、画面が真っ白になって完全に動かなくなる(ホワイトアウトする)現象が頻発します。 こうなると、システム会社のプログラマーが古いプログラムコードを何千行・何万行と点検し、最新版のPHPで動くように手作業で書き直す(リファクタリングする)必要が出てきます。どこまで直せば動くのか、実際に検証環境でテストしてみないと工数が読めないため、「目処が立たない」という発表にならざるを得ません。
ハードル③:連動するCMS・プラグイン・データベースの玉突き改修
WebサイトはPHP単体で動いているわけではありません。OS(Linux等)、Webサーバー(ApacheやNginx)、データベース(MySQL等)、そしてCMS(WordPress等)や各種プラグインが複雑な歯車のように噛み合って動いています。 「PHPのバージョンを上げるためには、WordPress本体も上げなければならず、そうすると会員管理プラグインが非対応で動かなくなり、データベースのバージョンまで上げなければならない……」といった玉突き事故のような大規模改修に発展することがよくあります。場合によっては、サーバー自体を新しく借り直してゼロから引越し(マイグレーション)した方が早い、という判断になることもあります。
ハードル④:個人情報保護委員会への報告義務と組織的な意思決定プロセス
万が一、調査の過程で「個人情報の漏えい(またはそのおそれ)」が確認された場合、個人情報保護法に基づき、個人情報保護委員会への報告および本人への通知が法的に義務付けられます(速報は発覚から3〜5日以内、確報は30日または60日以内)。 また、司法書士会のような公的性質を持つ組織では、外部のシステム保守会社から上がってきた「調査報告」や「改修費用のお見積り」に対し、事務局や担当部会、理事会等で承認を得るガバナンス上の手続きも必要になります。技術的な作業だけでなく、こうしたコンプライアンス対応と組織判断を慎重に行う必要があるため、安易に「〇日に復旧します」とは言えない事情があります。
まとめ:即座の「サイト遮断」は最も誠実で正しい初動対応
会員ページが見られないことは業務上たしかに不便ではありますが、セキュリティの観点から見れば、「危険性を認識した段階で、被害が出る前に即座にネットワークから遮断(閲覧停止)した」という司法書士会の判断は、100点満点の初動対応と言えます。
「不便だから」と穴が開いたまま運用を続け、万が一にも全会員の個人情報がダークウェブに流出するような事態になれば、司法書士制度そのものに対する社会的信用が失墜してしまうからです。
そして、この問題は決して司法書士会だけの話ではありません。 現在、ご自身の事務所のホームページやブログをWordPress等で運用されている先生方も多いはずです。
- レンタルサーバーの管理画面で、PHPのバージョンが「サポート終了(EOL)」の古いまま放置されていないか?
- WordPress本体やプラグインの更新通知(赤い丸マーク)を放置していないか?
- 管理画面のログインURLやパスワードが推測しやすいものになっていないか?
- 万が一サイトが飛んだときに備えて、別サーバーや手元に定期バックアップを取っているか?
私たち法律専門職は、依頼者の極めてセンシティブな個人情報や秘密を預かる立場にあります。今回のメンテナンスのお知らせを「対岸の火事」とせず、自事務所のWebサイトのセキュリティ体制を見直す重要なきっかけにしたいものです。