各司法書士会で復旧の早さが違うのはなぜ?レンタルサーバーか自家製サーバーか
 司法書士中嶋剛士
各司法書士会で復旧の早さが違うのはなぜ?レンタルサーバーか自家製サーバーか
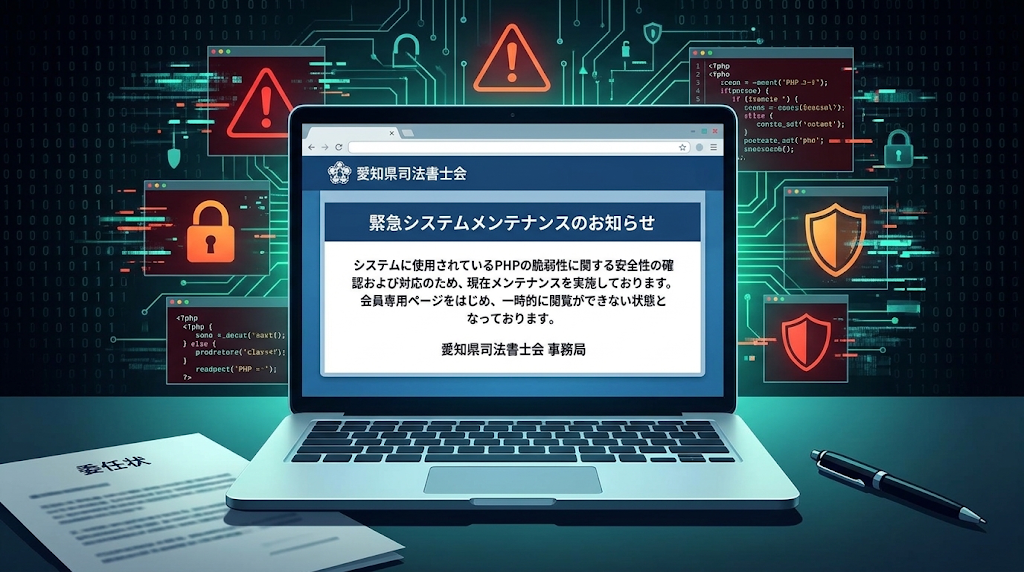
前回の記事では、愛知県司法書士会の会員専用ページが「PHPの脆弱性」への対応によって閲覧停止となり、復旧の目処が立っていない背景について技術的な視点から解説しました。
愛知県司法書士会のサイトが閲覧停止に?「PHPの脆弱性」とハッカーが狙う具体的リスクとは
愛知県司法書士会のサイトが閲覧停止 愛知県司法書士会のサイトが閲覧停止に?「PHPの脆弱性」とハッカーが狙う具体的リスクとは 本日(令和8年10月22日)17時頃、所属…
 司法書士なかしま事務所│名古屋市千種区
(※前回の記事:[愛知県司法書士会のサイトが閲覧停止に。「PHPの脆弱性」の技術的脅威と復旧の目処が立たない全理由])
このPHPの問題は全国的なものであるため、他の都道府県の司法書士会や関連団体、一般企業のWebサイトにも影響が及んでいます。 しかし、今回の騒動をよく観察してみると、ある一つの疑問が浮かび上がってきます。
それは、「すでに何事もなく通常稼働(または即日復旧)している会と、いまだに復旧の目処すら立たない会で、なぜここまで対応スピードに差が出るのか?」という点です。
実はこの差は、担当者のやる気の問題などではなく、Webサイトの裏側にある「サーバーの運用形態(レンタルサーバーか、自家製・専用サーバーか)」というインフラ構造の違いによって生じています。
1. 運命を分けた「レンタルサーバー」と「自家製(独自管理)サーバー」の違い
Webサイトをインターネット上に公開するには、データを置いておく「サーバー」が必要です。このサーバーの持ち方には、大きく分けて2つのパターンがあります。
| 比較項目 | 共用レンタルサーバー(エックスサーバー等) | 自家製・専用サーバー(オンプレミス/VPS・クラウド独自構築) |
| イメージ | セキュリティ完備の「高級賃貸マンション」 | 土地から買って建てた「一戸建て(自社ビル)」 |
| インフラ保守 | サーバー会社が24時間体制で一括対応 | 自分たち(または委託先業者)が個別に対応 |
| PHPの更新 | 管理画面からワンクリックで切り替え可能 | コマンド操作で一からインストール・設定変更が必要 |
| WAF(防御壁) | サーバー会社が最新ルールを自動で即日適用 | 自分たちで設定・チューニングが必要 |
| 緊急時の対応速度 | 極めて早い(数分〜数時間) | 遅い(数日〜数週間以上かかることも) |
この構造の違いが、今回の「復旧スピードの差」に直結しています。
2. 「レンタルサーバー組」が即座に対応できた理由
当事務所のホームページや、いち早く対応を完了させた団体・企業の多くは、大手事業者が提供する「マネージド(管理型)レンタルサーバー」を利用しています。
賃貸マンションに例えるなら、建物の入り口には屈強な警備員(専門のセキュリティエンジニア)が24時間常駐している状態です。 今回のようなPHPの深刻な脆弱性が発見された場合、レンタルサーバー会社は即座に以下のような対応を裏側で行ってくれます。
- WAF(ウェブ・アプリケーション・ファイアウォール)による緊急防御 PHP本体のバージョンアップをする前であっても、サーバーの入り口にある「WAF(防御壁)」に、今回の脆弱性を狙った攻撃通信だけをピンポイントで遮断するフィルター(シグネチャ)を即座に適用します。これだけで、ひとまずサイトを止めずに安全を確保できます。
- 管理画面からのワンクリック更新 サーバー会社側で安全な最新版のPHPがあらかじめ用意されているため、サイト管理者は管理画面にログインし、プルダウンメニューから最新のPHPを選んで「変更」を押すだけで、数分でバージョンアップが完了します。
当事務所のホームページが、問題発覚の昨夜のうちに対策を完了し、1秒もサイトを止めることなく通常稼働できているのは、まさにこの「最新かつ強固なレンタルサーバー環境」の上で、標準的なシステム構造(WordPress等)を保って運用しているからです。
3. 「自家製・独自構築サーバー組」が長期停止に追い込まれる理由
一方で、復旧の目処が立たなくなっている司法書士会などのサイトは、いわゆる「自家製サーバー(会館内に物理的なサーバー機を置いているオンプレミス環境)」や、「クラウド(AWS等)や専用サーバーを借りて、システム会社が一から独自に環境を構築したサーバー」で運用されているケースがほとんどだと考えられます。
こちらは「一戸建ての自社ビル」と同じです。自由度が高く、独自の会員管理システムや複雑な名簿検索システムを組み込めるメリットがある反面、「鍵の交換も、防犯カメラの設置も、シロアリ駆除も、すべて自分たちの責任でやらなければならない」という重い負担が伴います。
いざ深刻な脆弱性が見つかると、以下のような悪循環に陥り、長期停止を余儀なくされます。
① 初動(サイト非公開)までの遅れが「被弾リスク」を高める
世界中のハッカーは、脆弱性が公表された瞬間に自動プログラム(ボット)を走らせ、分単位・秒単位で無防備なサーバーへの攻撃を開始します。 しかし、自家製サーバーを管理している外部のシステム委託会社や司法書士会の事務局は、24時間365日体制で画面を監視しているわけではありません。夜間や休日に問題が発覚しても気づくのが遅れ、さらに「サイトを止めてよいか」という組織内の意思決定にも時間を要します。結果として、サイトを非公開(遮断)するまでに何時間、あるいは何日もの「無防備な空白時間」が生まれ、その間にすでにハッカーの攻撃(不正侵入やバックドアの設置)を受けている可能性が極めて高くなってしまうのです。
② 「攻撃を受けていないことの証明(ないことの証明)」に膨大な時間がかかる
非公開にするまでに時間がかかったということは、「すでに侵入されているかもしれない」という前提で調査を始めなければなりません。 法律の世界でも「『ないこと』の証明(悪魔の証明)」が極めて困難であるのと同様に、デジタル空間において「ハッカーに一切侵入されていないこと」「1件もデータが抜かれていないこと」「どこにも裏口(バックドア)が仕掛けられていないこと」を100%証明するには、気の遠くなるような時間と労力がかかります。 過去の膨大な通信ログや数万個のプログラムファイルを隅々まで調査(フォレンジック調査)し、「完全に潔白である」と証明できない限り、怖くてサイトを再開することはできません。
③ 古い独自プログラムがアップデートの足枷になる
さらに、いざPHPを更新しようとしても、以下のような技術的な壁が立ちはだかります。
- サーバーのOS(Linux等)自体が古く、最新のPHPをそのままインストールしようとするとOSごとエラーを起こす。
- 会員専用ページが「古いPHP」を前提に独自のプログラム(スクラッチ開発)で作られており、PHPを更新するとシステム全体が壊れて動かなくなる。
つまり、「24時間監視できない体制による初動の遅れ」が「侵入調査の泥沼化」を招き、さらに「特別にあつらえたはずの独自システム」がアップデートの最大の足枷になっているというのが、長期停止に追い込まれているサイトのリアルな実情です。
4. これからの士業・組織に求められる「Web運用の引き算」と準公的機関への提言
ひと昔前までは、「自前のサーバーを持ち、独自のプログラムで会員サイトを構築する」ことが、組織としてのステータスや信頼性の証とされていた時代がありました。
その名残もあり、現在でも年配の司法書士や組織の意思決定層の中には、「外部のレンタルサーバーにデータを預けるのは危険だ。自前のサーバー(自家製サーバー)で抱え込んでおいた方が、情報を安全に守れる」と勘違いされている方が少なくありません。しかし、現代のセキュリティ基準において、その認識は完全に誤りです。
例えるなら、大金の管理を「メガバンクの最新鋭の貸金庫(大手レンタルサーバー)」に預けるのを怖がり、「自宅の庭に自分で作った金庫(自前サーバー)」に保管しているようなものです。プロの窃盗団(ハッカー)から見れば、24時間体制で何百人もの警備員が監視しているメガバンクよりも、警備の手薄な自宅の金庫を破る方が圧倒的に容易です。
もし仮に、自前のサーバーを大手レンタルサーバー以上のセキュリティレベルで強固に守ろうとすれば、どうなるでしょうか。 24時間365日体制でサーバーを監視する専門エンジニアを複数名雇い、常に最新の攻撃パターンに対応した高価な防御システム(WAF等)を導入・更新し続けなければならず、毎年数千万円〜億単位という膨大な維持・管理費が必要になります。一単位会や一事務所がそのような莫大なセキュリティ予算を出し続けることは、現実的に不可能です。
さらに忘れてはならないのが、司法書士会をはじめとする「準公的機関」は、そもそもハッカーからの極めて格好の攻撃対象(ターゲット)になりやすいという事実です。ハッカーが準公的機関を執拗に狙うのには、明確な理由があります。
- 「価値の高い個人情報」の宝庫である 法律専門職である会員の正確な氏名・住所・電話番号・メールアドレス・登録番号・口座情報などが一箇所に集約されており、ダークウェブ(闇市場)において極めて高値で取引される「質の高い名簿データ」となります。
- 社会的信用が高く「踏み台」や「詐欺」に悪用しやすい 準公的機関のドメイン(URL)やメールサーバーを乗っ取ることに成功すれば、「司法書士会からの重要なお知らせ」などを装った精巧なフィッシング詐欺メールを全国にばら撒くことができ、一般市民や他企業への二次攻撃の成功率が一気に跳ね上がります。
- 攻撃しても「社会的影響力(売名効果)」が大きい 公的性質を持つ組織のサイトを改ざんしたり機能停止に追い込んだりすることは、愉快犯やハッカー集団にとって格好の「実績(トロフィー)」になります。
- それにもかかわらず「防御が甘い(コスパが良い)」と見透かされている 中央省庁やメガバンク並みの「社会的信用」と「重要データ」を持っているにもかかわらず、IT予算や専任人材が乏しく、古い自前サーバー等で運用されているケースが多いため、ハッカーから見れば「最も少ない労力で、最大の戦果を挙げられるおいしい標的」として常にリストアップされているのです。
だからこそ、標的になりやすい「準公的機関」や各種団体こそ、中途半端な自前サーバーや独自構築システムを捨て、大手のマネージド型レンタルサーバーへと切り替えて防御力を抜本的に高めるべきなのです。予算や人材が限られた組織が「自前主義」に固執することは、プロの傭兵部隊がうろつく戦場に丸腰で立つようなものです。
- 独自開発(オーダーメイド)は極力避け、世界中で使われ常にアップデートされ続ける標準的なシステムを使うこと
- 準公的機関こそ見栄や古い慣習を捨て、数億円規模のセキュリティ投資を行っている大手レンタルサーバー(インフラ事業者)の防御力をフル活用すること
- 「いつでも最新環境に引っ越せる」よう、システムをシンプルで身軽な状態に保っておくこと
各司法書士会で復旧の早さに劇的な差が出た今回の事象は、古い「自前主義」の思い込みを捨て、今後の士業会や各事務所が「いかにして実質的な防御力を高めるか」という、非常に重要な教訓を突きつけています。
一日も早く安全が確認され、会員専用ページが復旧することを願うとともに、今後のシステム再構築においては「変化に強く、止めずに守れる仕組み(大手レンタルサーバーの活用など)」へとアップデートされることを強く期待したいところです。
“各司法書士会で復旧の早さが違うのはなぜ?レンタルサーバーか自家製サーバーか” に対して1件のコメントがあります。